macOS

Platform SSO für macOS

Platform SSO für macOS: Jetzt allgemein verfügbar mit Microsoft Entra ID Wenn man ehrlich ist, haben viele von uns ein zwiespältiges Verhältnis zu Passwörtern. Einerseits sind sie der Schlüssel zum digitalen Alltag, andererseits sind sie ständige Nervensägen. Genau hier setzt Microsoft an und bringt mit Platform SSO für macOS eine Lösung, die endlich allgemein verfügbar ist – und das könnte ein echter Gamechanger sein. Ein Login, viele Türen Stell dir vor: Du schaltest deinen Mac ein, meldest dich mit deinem Microsoft Entra ID-Konto an und bist gleichzeitig in all deinen Apps und Browsern eingeloggt. Keine ständigen Pop-ups, keine Passwortabfragen, die dich im Arbeitsfluss ausbremsen. Genau das macht Platform SSO möglich. Es verbindet den Anmeldevorgang am Gerät direkt mit der Identität aus der Cloud. ...
ios m365 Copilot

iOS Microsoft 365 Copilot-App

Microsoft 365 Copilot-App: Vorschau statt Bearbeitung ab September 2025 Es ist schon spannend: Eine App, die jahrelang als Alleskönner galt, wird plötzlich auf Diät gesetzt. Microsoft verändert die Copilot-App für iPhone und iPad – und zwar deutlich. Ab September 2025 kannst du dort zwar noch Dokumente öffnen und ansehen, aber nicht mehr bearbeiten. Wer schreiben, formatieren oder Tabellen anpassen will, muss künftig auf Word, Excel oder PowerPoint wechseln. Ein kurzer Blick zurück Die Reise dieser App ist eine kleine Geschichte für sich. Gestartet als Office-App 2019, war sie so etwas wie das Schweizer Taschenmesser: Word, Excel, PowerPoint – alles an einem Ort, inklusive OneDrive-Verknüpfung. Später wurde daraus die Microsoft 365-App, ein klarer Bruch mit der alten Office-Marke. Und seit Januar 2025 trägt sie nun stolz den Namen Copilot-App, um die Rolle der KI deutlicher zu betonen. ...

Wilkommen im Dschungel

Die WorkSimple KI-Reise | Logbuch Eintrag #2 - Willkommen im Dschungel

Wir wollen unser WorkSimple-Portfolio strategisch erweitern und setzen dabei auf echte KI-Anwendungen statt auf Buzzword-Feuerwerk. Genau deshalb machen wir das fundiert, mit sinnvollem Plan und klarer Zielrichtung. Worum es dabei konkret geht, seht ihr in unserem Logbuch. Logbuch Eintrag #1 - Der Start Der zweite Eintrag dreht sich um den Aufbau einer KI-Marktübersicht mit Schwerpunkt Microsoft. Die Erkenntnisse daraus nutze ich, um im nächsten Beitrag die Gesprächsstruktur für unsere Kundeninterviews vorzubereiten. ...

Gerätebereinigungsregeln

Plattformübergreifende Gerätebereinigungsregeln

Intune: Gerätebereinigungsregeln plattformübergreifend nutzen In Microsoft Intune lassen sich Geräte über sogenannte Gerätebereinigungsregeln automatisch verwalten. Diese Regeln dienen dazu, inaktive, veraltete oder nicht mehr reagierende Geräte aus der Verwaltung zu entfernen – ein wichtiger Schritt, um den Gerätebestand aktuell und übersichtlich zu halten. Funktion der Gerätebereinigungsregeln Mit Gerätebereinigungsregeln können Administratoren festlegen, unter welchen Bedingungen Geräte automatisch aus Intune entfernt werden. Typische Kriterien sind zum Beispiel: Das Gerät war über einen bestimmten Zeitraum nicht aktiv. Das Gerät hat sich nicht mehr mit Intune verbunden. Das Gerät entspricht nicht mehr den Anforderungen für die Verwaltung. Die Bereinigung erfolgt automatisiert, sodass kein manueller Aufwand entsteht. ...

Change Group SoA

Preview: Group SoA zu Entra ID konvertieren

Microsoft ermöglicht es jetzt, die “Source of Authority” (SoA) von Gruppen aus dem lokalen Active Directory (AD DS) in die Microsoft Entra ID (Cloud) zu verschieben – ein zentraler Schritt zur Minimierung der On-Prem-Infrastruktur. Warum das Ganze? Viele Organisationen wollen ihre Identitäts- und Zugriffsverwaltung in die Cloud verlagern. Mit der neuen Vorschau-Funktion Group SoA kannst du: On-Prem-Gruppen in Cloud-Objekte umwandeln Die Gruppen anschließend direkt in Microsoft Entra ID verwalten Unnötige AD DS Gruppen löschen oder auf das Nötigste reduzieren Gruppen bei Bedarf aus der Cloud zurück nach AD DS provisionieren (z. B. für Legacy-Anwendungen) Was passiert bei der Umstellung? Gruppen, die per Entra Connect synchronisiert wurden, können in Cloud-managed Gruppen umgewandelt werden. Nach der Umstellung endet die AD-Synchronisierung für diese Gruppen. Änderungen, wie z. B. Mitgliederverwaltung, erfolgen ausschließlich in der Cloud. Die Migration ist reversibel, falls erforderlich. Voraussetzungen Microsoft Entra Connect Sync Version 2.5.76.0 oder neuer (veröffentlicht am 31. Juli 2025), enthält die neue SoA-Konvertierungsfunktion ...

Benutzergruppen vs. Gerätegruppen

Intune Benutzergruppen vs. Gerätegruppen

Intune-Zuweisungen: Benutzergruppen vs. Gerätegruppen – einfach erklärt Bei der Verwaltung von Geräten mit Microsoft Intune stellt sich oft die Frage: Sollen Einstellungen einer Benutzergruppe oder einer Gerätegruppe zugewiesen werden? Diese Entscheidung beeinflusst, wie und auf wen die Richtlinien wirken. Die folgenden Erläuterungen bieten eine einfache Orientierung. Benutzergruppen Zuweisungen an Benutzergruppen gelten für den Nutzer – unabhängig vom Gerät, an dem er sich anmeldet. Wird von einem Benutzer z. B. ein Laptop und zusätzlich ein Smartphone verwendet, greifen die Richtlinien auf beiden Geräten. Beispiele für den Einsatz von Benutzergruppen: OneDrive-Konfigurationen Office-Einstellungen Bereitstellung bestimmter Apps Zertifikate für Benutzer Firmen-Shortcuts auf allen Geräten eines Nutzers Gerätegruppen Zuweisungen an Gerätegruppen gelten für das Gerät – unabhängig davon, wer es nutzt. Besonders geeignet für gemeinsam genutzte Geräte oder Geräte mit klar definierter Aufgabe. Beispiele für den Einsatz von Gerätegruppen: Kiosksysteme, Scanner, Druck-PCs BIOS- oder Gerätesicherheitseinstellungen (z. B. Kamera deaktivieren) Gerätespezifische Konfigurationen wie Edge-Richtlinien Entscheidungshilfe Szenario ...

External Tag issue

Exchange Online: Unerwarteter "[EXTERNAL]" - Tag im Betreff

Seit dem frühen Morgen des 23. Juli 2025 berichten einige Nutzer über ein unerwartetes Verhalten in Exchange Online: In bestimmten eingehenden E-Mails erscheint plötzlich der Zusatz "[EXTERNAL]" im Betreff – auch bei Nachrichten, bei denen das zuvor nicht der Fall war. Die Funktion soll grundsätzlich helfen, externe E-Mails leichter zu erkennen. Was ist passiert? Microsoft hat das Problem unter der Issue ID EX1120259 als Service Degradation eingestuft. Laut aktuellem Status wird ein kürzlich durchgeführter Code-Change an der Funktion ‘Set-ExternalInOutlook’ als Ursache vermutet. Die Funktion kennzeichnet normalerweise externe E-Mails visuell in Outlook – offenbar funktioniert das derzeit nicht wie beabsichtigt. ...

Authentication Methods

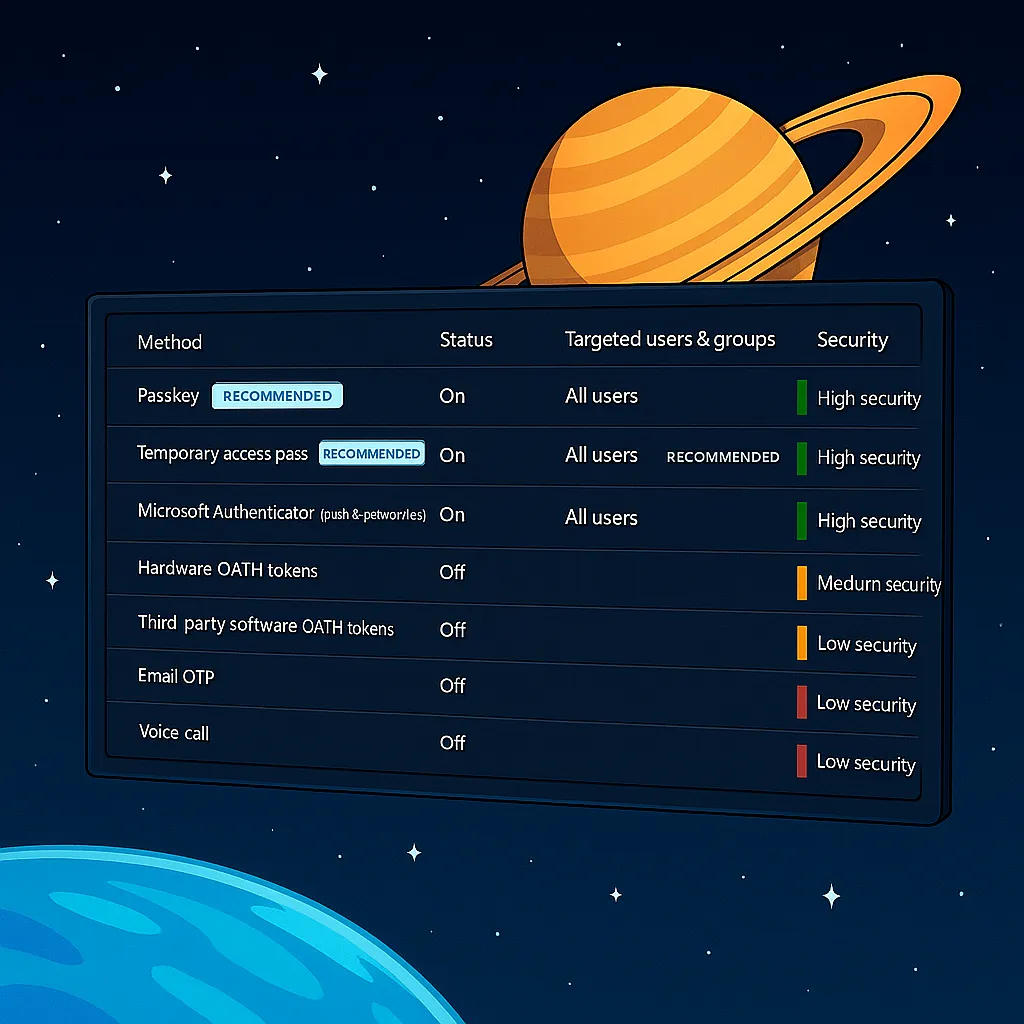
Migriere Sie jetzt! Abschaltung der Entra legacy Authentication Policies zum 30.09.

Microsoft hat angekündigt, die Verwaltung der Legacy-MFA- und SSPR-Policies in Microsoft Entra ID endgültig zum 30. September 2025 abzuschalten. Das bedeutet, dass ab diesem Datum die klassischen Einstellungen für Multi-Faktor-Authentifizierung (MFA) und Self-Service Password Reset (SSPR) nicht mehr wie bisher konfigurierbar sein werden. Ursprünglich war diese Umstellung bereits für 2024 geplant, wurde jedoch um ein Jahr auf 2025 verschoben um Administratoren mehr Zeit für die Migration zu gewähren. Risiken, wenn keine Migration erfolgt Verlust der Steuerung: Legacy-Policies sind nach dem 30.09. nicht mehr änderbar Sicherheitslücken: Kein Zugriff auf moderne, sichere Methoden wie Passkeys oder FIDO2 Anmeldeprobleme: Nutzer verlieren ggf. MFA-/SSPR-Funktionalität Keine Gruppensteuerung: Legacy ist tenantweit – keine differenzierte Kontrolle möglich Migrationsüberblick Audit: Notiere aktuelle MFA-/SSPR-Methoden Migration starten: Entra Admin Center → Authentication Methods → Manage migration Neue Policy konfigurieren: Methoden aktivieren, Gruppen zuweisen Migration abschließen: Auf „Migration Complete“ setzen Tests & Cleanup: Funktion prüfen, alte Policies ignorieren Step-by-Step Anleitung 1. Vorbereitung Legacy-MFA-Einstellungen prüfen: Melden Sie sich im Entra Admin Center an und navigieren Sie zu Entra ID > Users > Per-user MFA > Service Settings. Dort sind die klassischen MFA-Methoden aufgeführt ...

Apple Business Manager

Microsoft Defender for Office 365: Mail Bombing Detection verfügbar

Mit dem stetigen Anstieg raffinierter Cyberangriffe erweitert Microsoft Defender for Office 365 seine Schutzmechanismen: Ab Ende Juni 2025 wird weltweit die neue Mail Bombing Detection eingeführt. Ziel ist es, Organisationen effektiv vor einer immer häufiger auftretenden Bedrohung zu schützen – dem sogenannten Email Bombing. Was ist Email Bombing? Beim Email Bombing handelt es sich um eine Taktik, bei der ein Postfach mit tausenden E-Mails überflutet wird – oft mit harmlosen, aber massenhaft versendeten Nachrichten. Das Ziel: Wichtige Informationen in der Flut zu verstecken oder Systeme durch die schiere Menge an Nachrichten zu überlasten. Die neue Detection-Funktion erkennt diese Angriffe automatisch und reagiert ohne Zutun des Administrators. ...

Broken MSCHAPv2

Entra Hybrid Join: MS-CHAPv2 Netzwerkauthentifizierung schlägt fehlt

Viele Unternehmen erleben derzeit unerwartete Authentifizierungsprobleme in ihren WLAN- oder VPN-Netzen: Nach dem Entra Hybrid Join funktioniert die Anmeldung über 802.1x RADIUS mit MSCHAPv2 nicht mehr wie gewohnt. Besonders betroffen sind Windows‑11‑Geräte mit aktiviertem Windows Defender Credential Guard Das Problem In klassischen 802.1x-Setups wird oft PEAP mit MSCHAPv2 verwendet, um sich gegenüber dem RADIUS-Server zu authentifizieren. Doch bei hybrid-joined Windows‑11 Geräten funktioniert das plötzlich nicht mehr: SSO schlägt fehl Benutzer werden erneut zur Eingabe ihrer Anmeldedaten aufgefordert RADIUS lehnt Verbindungen ab Besonders bei maschinen- oder benutzerbasierten WLAN-Policies kommt es zu Verbindungsproblemen Grund dafür ist Windows Defender Credential Guard, das gespeicherte NTLM-Hashes vor Zugriff schützt – was allerdings für MSCHAPv2 erforderlich ist. ...